
Jak stworzyć agenta AI: cztery elementy, które działają w każdym narzędziu
Większość poradników o budowie agentów AI zaczyna się od kliknięcia w konkretne pole w konkretnym narzędziu. Działa to do pierwszej zmiany środowiska, po której trzeba zaczynać od nowa, bo pola nazywają się inaczej. Tymczasem niezależnie od środowiska agenta można rozłożyć na cztery praktyczne warstwy, które trzeba ze sobą połączyć. Kto rozumie, za co odpowiada każdy z nich, poradzi sobie w dowolnym narzędziu bez czytania instrukcji od początku.
Artykuł Partnera
Cztery warstwy, na które warto rozłożyć agenta AI
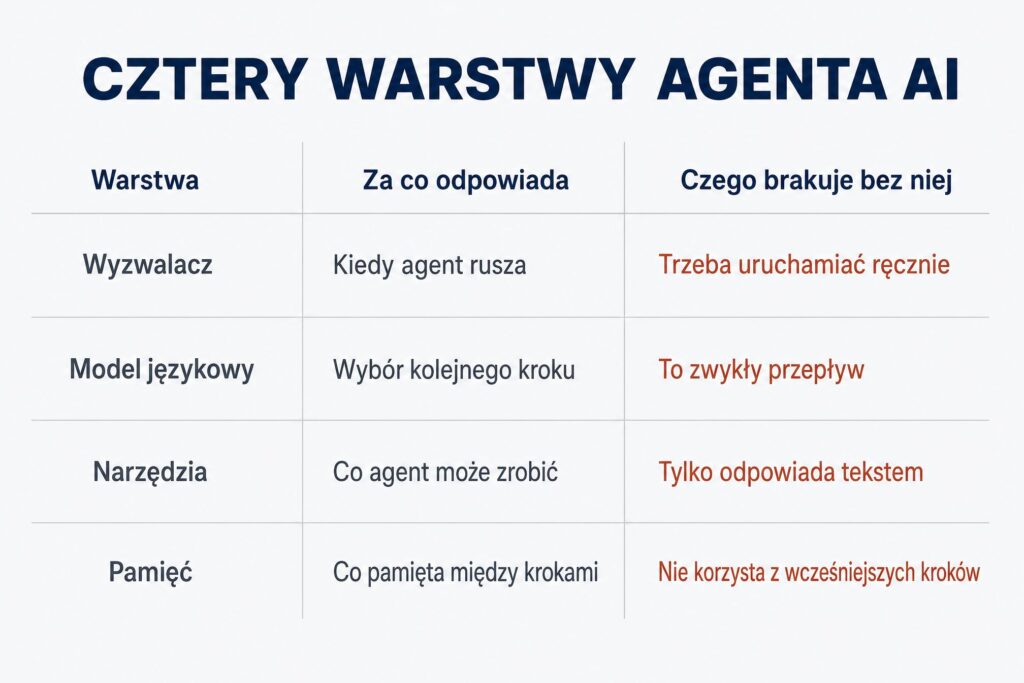
Przy projektowaniu warto rozłożyć agenta AI na cztery warstwy: sposób uruchomienia, model językowy, zestaw narzędzi i stan. Wyzwalacz decyduje, kiedy agent rusza, model wybiera kolejny krok, narzędzia wykonują konkretne czynności, a pamięć przechowuje to, co wydarzyło się wcześniej.
Nie każde środowisko pokazuje je jako cztery osobne moduły. Wyzwalacz bywa częścią otoczenia, a pamięć trwała jest w wielu narzędziach opcjonalna. Rozdzielenie tych warstw pomaga jednak zrozumieć, co odpowiada za które zachowanie.
Wyzwalacz, czyli co uruchamia agenta
Wyzwalacz to warunek, po którym agent zaczyna pracę. Może nim być wiadomość w skrzynce, nowy wiersz w arkuszu, zapytanie z formularza albo pora dnia. Jest jak dzwonek do drzwi: sam niczego nie załatwia, ale daje sygnał do rozpoczęcia pracy.
Wybór wyzwalacza określa całą resztę. Agent uruchamiany raz dziennie i agent reagujący na każde zgłoszenie to dwa różne rozwiązania, mimo identycznego zadania.
Na tym etapie warto ustalić także, co ma się stać przy kilku uruchomieniach naraz. Bez tego łatwo o sytuację, w której ta sama sprawa zostaje obsłużona dwukrotnie.
Model językowy, czyli silnik decyzyjny
Model odpowiada za wybór kolejnego kroku. Dostaje opis zadania, listę dostępnych narzędzi i informację o tym, co już zrobił, a następnie decyduje, co zrobić dalej.
To rozwiązanie różni agenta od zwykłego przepływu opartego na regułach. W przepływie kolejność kroków jest zapisana z góry, u agenta powstaje na bieżąco.
Jakość wyniku zależy zarówno od możliwości modelu, jak i od jakości polecenia. Rozsądna kolejność jest taka: zacznij od modelu, który osiąga wymagany wynik w teście, a dopiero potem sprawdź tańszy wariant.
Narzędzia, czyli co agent może zrobić
Narzędzia to lista czynności dostępnych dla agenta. Wysłanie wiadomości, zapis do bazy, wyszukanie informacji, pobranie pliku, wywołanie zewnętrznej usługi.
Każde narzędzie ma opis mówiący, do czego służy i czego oczekuje na wejściu. Jasna nazwa, opis i lista danych wejściowych ułatwiają modelowi wybór właściwej czynności.
Zasada jest prosta: agent potrafi tylko tyle, ile mu udostępnisz. Nie wymyśli sobie nowej możliwości, jeśli nie ma jej na liście.
Pamięć, czyli co pamięta między krokami
Pamięć przechowuje przebieg rozmowy i wyniki wcześniejszych kroków. Bez niej agent nie korzysta z tego, co już zrobił, więc potrafi wykonywać tę samą czynność w kółko.
Warto rozróżnić dwa poziomy. Pamięć w obrębie jednego zadania trzyma bieżące kroki i zwykle jest wbudowana, a pamięć trwała, pozwalająca wrócić do poprzedniego uruchomienia, bywa dodatkiem włączanym świadomie.
Nadmiar też szkodzi. Im więcej historii trafia do modelu przy każdym kroku, tym wyższy koszt i większe ryzyko, że istotny szczegół utonie w szumie.
Jak agent podejmuje decyzję o kolejnym kroku
Agent pracuje w pętli. Sprawdza stan zadania, wybiera narzędzie, wykonuje je, ocenia wynik i wraca na początek, dopóki cel nie zostanie osiągnięty albo dopóki nie skończą się dozwolone kroki.
Zrozumienie tej pętli tłumaczy większość zachowań, które na pierwszy rzut oka wyglądają na przypadkowe.
Pętla obserwacja – decyzja – działanie
W pierwszej fazie agent dostaje aktualny stan: treść zadania, dotychczasowe wyniki i listę narzędzi. W drugiej model wybiera jedno narzędzie razem z danymi wejściowymi.
W trzeciej narzędzie zostaje wykonane, a jego wynik wraca do pamięci. Potem cykl powtarza się z nowym stanem.
Taki układ daje elastyczność, bo agent radzi sobie z sytuacjami nieprzewidzianymi w projekcie. Płaci się za nią mniejszą przewidywalnością niż w zwykłym przepływie.
Dlaczego agent czasem zapętla się w kółko
Zapętlenie zdarza się, gdy agent nie widzi postępu. Wykonuje narzędzie, dostaje wynik, którego nie potrafi ocenić jako sukcesu, i próbuje ponownie w niemal identyczny sposób.
Najczęstsze przyczyny są trzy. Zadanie nie ma jasnego warunku zakończenia, narzędzie zwraca komunikat niemożliwy do zinterpretowania albo pamięć nie zawiera informacji o wcześniejszej próbie.
Lekarstwem jest twardy limit kroków i wyraźnie opisany warunek końca. Agent bez takiego limitu potrafi pracować, dopóki ktoś go nie zatrzyma.
Budowa pierwszego agenta krok po kroku
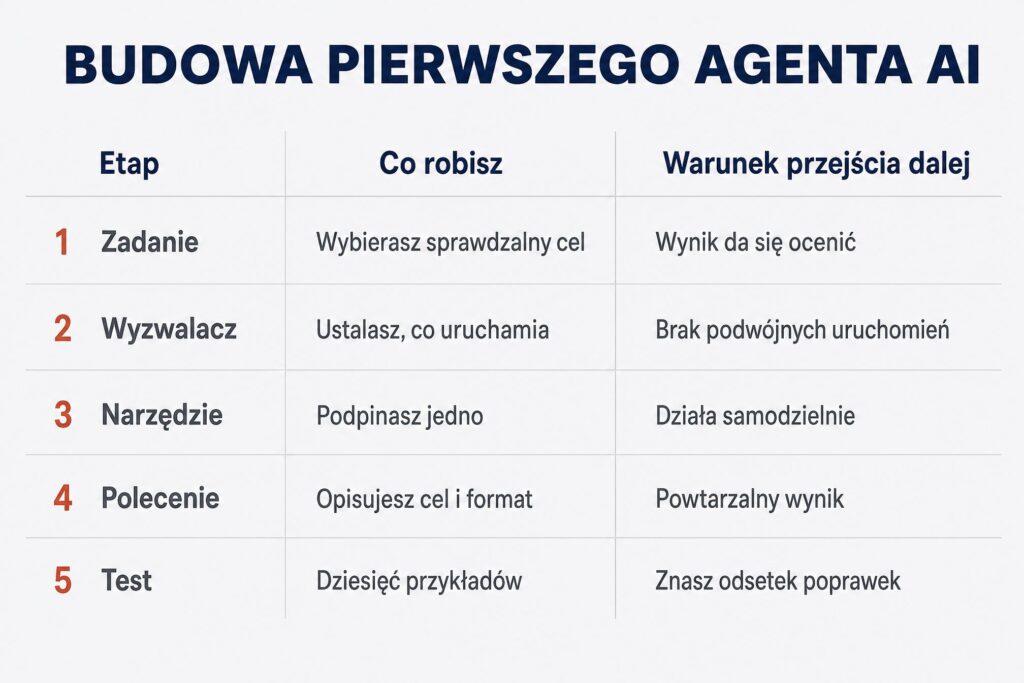
Najprostszy sensowny agent ma jedno zadanie i jedno narzędzie. Taka konfiguracja pozwala zobaczyć całą pętlę w działaniu, a przy tym łatwo wskazać przyczynę, gdy coś nie zadziała.
Wybór zadania, które da się sprawdzić
Dobre pierwsze zadanie ma jednoznaczny wynik. Przypisanie zgłoszenia do kategorii, wyciągnięcie trzech danych z dokumentu, przygotowanie krótkiego podsumowania w ustalonym formacie.
Unikaj zadań, w których poprawność jest kwestią oceny. Bez możliwości szybkiego sprawdzenia nie da się stwierdzić, czy zmiany w poleceniu cokolwiek poprawiły.
Podpięcie jednego narzędzia zamiast pięciu
Pokusa jest zawsze ta sama: skoro agent może korzystać z wielu narzędzi, warto dać mu wszystkie. W praktyce każde kolejne narzędzie zwiększa liczbę możliwych ścieżek i utrudnia diagnozę.
Zacznij od jednego, sprawdź poprawność, dopiero potem dokładaj kolejne. Gotową ścieżkę budowy w konkretnym środowisku, razem z ustawieniami i kontrolą kosztów, opisujemy w przewodniku agenty AI w n8n na blogu DevStock Academy. Naukę przez budowanie od zera, w bezpiecznym środowisku, umożliwia natomiast polska platforma Kodożercy.
Test na dziesięciu przykładach przed uruchomieniem
Przed włączeniem agenta do pracy przygotuj dziesięć prawdziwych przykładów wejściowych i przepuść je przez niego ręcznie. Zapisz, ile wyników było poprawnych bez poprawki.
Ten jeden wskaźnik mówi więcej niż jakikolwiek opis możliwości narzędzia. Powtórz pomiar po każdej większej zmianie polecenia.
Najczęstsze błędy przy pierwszym agencie
Typowe błędy początkujących mają wspólne źródło, czyli chęć zrobienia zbyt wiele naraz. Każdy z nich objawia się inaczej, ale wszystkie utrudniają wskazanie przyczyny awarii.
Za dużo narzędzi na starcie
Agent z dziesięcioma narzędziami ma dziesięć sposobów na pomyłkę już w pierwszym kroku. Do tego przy każdym uruchomieniu może wybrać inną ścieżkę, więc dwa przebiegi tego samego zadania wyglądają zupełnie inaczej.
Objawem jest wrażenie, że agent działa losowo. Zwykle nie działa losowo, tylko ma za dużo swobody.
Polecenie, które opisuje cel zbyt ogólnie
Polecenie w rodzaju „zajmij się tym zgłoszeniem” zostawia modelowi całą interpretację. Dobre polecenie zawiera cel, oczekiwany format wyniku, granice działania i przykład poprawnego rezultatu.
Warto też wprost napisać, czego agent robić nie może. Zakazy działają lepiej niż nadzieja, że coś nie przyjdzie mu do głowy.
Brak limitu kroków i budżetu
Każdy krok pętli to kolejne zapytanie do modelu, czyli kolejny koszt. Agent bez limitu kroków potrafi w jednym przebiegu wykonać ich kilkadziesiąt.
Limit kroków i limit kosztu na uruchomienie warto ustawić od pierwszego dnia, zanim pojawi się rachunek za naukę. Traktuj to jak bezpiecznik, a nie jak ograniczenie możliwości.
Co dalej, gdy pierwszy agent działa
Rozbudowuj system etapami. Dodawaj możliwości jednemu agentowi tak długo, jak jego polecenie i lista narzędzi pozostają czytelne.
Drugi, wąski agent ma sens wtedy, gdy pierwszy gubi się w rozbudowanej logice albo myli podobne narzędzia. Wtedy podział pomaga, bo każdy agent ma osobne polecenie i osobny warunek zakończenia, więc awaria jednego nie blokuje pozostałych.
Dopiero na tym etapie warto sięgać po bardziej zaawansowane rozwiązania, takie jak przekazywanie zadań między agentami. Wcześniej dokłada to złożoności bez realnego zysku.
Podsumowanie
Tworzenie agenta AI sprowadza się do czterech decyzji: co go uruchamia, jaki model wybiera kolejny krok, jakie narzędzia ma do dyspozycji i co pamięta między krokami. Środowiska różnią się nazwami i tym, które z tych warstw pokazują wprost, ale sam podział pomaga zrozumieć, co odpowiada za które zachowanie. Pierwszy agent powinien mieć jedno zadanie z wynikiem, który da się szybko sprawdzić, jedno narzędzie i twardy limit kroków. Taki układ pozwala zobaczyć całą pętlę w działaniu i wskazać przyczynę, gdy coś pójdzie nie tak. Rozbudowa zaczyna się dopiero wtedy, gdy odsetek poprawek na dziesięciu przykładach spadnie do poziomu, który uznasz za akceptowalny. Dopiero wtedy bezpiecznie poszerzaj zakres jego działania.

Opublikuj komentarz